Categoría: Seguridad de datos
La seguridad de los datos es un tema muy actual. Ahora hemos mejorado la forma en que se puede eliminar una cuenta de usuario (y su información) en Zammad para estar en línea con las siguientes normativas:
- DSGVO/GDPR (UE)
- CCPA (California)
- DPC (India)
- APPI (Japón)
- OAIC (Australia)
- PIPEDA (Canadá)
- DPA (Reino Unido)
¿Un proceso más fácil y más seguridad? Suena a victoria, ¿eh?
En el caso particular de Zammad, esto está relacionado con las consultas sobre la eliminación de la cuenta y los datos de un usuario. Por ejemplo, un usuario podría contactarnos y pedirnos que eliminemos toda su información del sistema (¡lo cual siempre es una lástima!).
- Hasta ahora, un agente habría tenido que hacer esto manualmente en la consola de Zammad, lo cual lleva tiempo y es molesto.
- Ahora, Zammad ofrece un nuevo tipo de permiso y una vista de administración especial que permite que el usuario (y sus datos) sean eliminados directamente desde el ticket. ¡Menos clics, menos esfuerzo!
Fácil: un usuario y todos sus datos y tickets ahora pueden ser eliminados del sistema en cuestión de segundos. Si son el único usuario en su organización, la organización también se eliminará. Sin embargo, la capacidad de auditoría sigue garantizada, ya que todos los números de ticket y los datos de usuario seudonimizados permanecen en el sistema. Por lo tanto, todo el historial de edición aún se puede rastrear.
¿El resultado? Una solución eficiente a un problema concreto. Algo que solo unos pocos softwares de helpdesk pueden ofrecer. ;)
El proceso es fácil. Hay dos métodos posibles:
- a través de la barra lateral del cliente: encuentra la opción llamada "Delete User" (Eliminar usuario)
- a través de la página de perfil del usuario, a la que se puede acceder mediante la opción de Búsqueda. Sin embargo, esta posibilidad solo está disponible para ciertas cuentas.
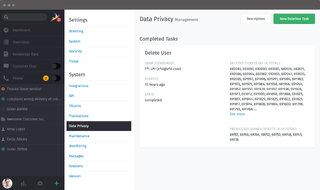
Después, serás redirigido al área de administración de Privacidad de datos (Data Privacy). Una vista previa te mostrará qué tickets están a punto de ser eliminados. Además de eso, también puedes eliminar la organización si no hay más usuarios conectados a ella.
El proceso (asíncrono) de eliminar al usuario y sus datos solo comenzará después de que hayas confirmado esta acción dos veces. Por lo tanto, una eliminación por accidente es prácticamente imposible (¡por favor, no tomes esto como un desafío para demostrarnos lo contrario!).
¡Y eso es todo, amigos! 💪
Categoría: Permisos
Si te estás rascando la cabeza preguntándote por qué o con qué propósito necesitarías esta función, no te preocupes: no es relevante para todos los casos de uso. Pero para los equipos y organizaciones que utilizan Zammad para administrar sus propias consultas internas, así como los tickets de los clientes, es de gran importancia.
Hasta ahora, Zammad se basaba en el concepto de que cada usuario tiene un rol. El rol define lo que el usuario puede hacer y a qué menús y vistas generales puede acceder en la interfaz web de Zammad.
- Los agentes se encargan de los tickets, lo que significa que completan tareas como enviar correos electrónicos desde la dirección de la empresa y encargarse de las solicitudes dentro de su ámbito de responsabilidad. Hasta ahora, los agentes no podían ver sus propias consultas si estas estaban siendo manejadas por otro equipo.
- Los clientes crean tickets y reciben "vistas generales" especiales de todos los tickets que ellos (así como otros miembros de su organización) han presentado.
En el pasado, los roles de "cliente" y "agente" eran mutuamente excluyentes, es decir, no se podía ser ambos al mismo tiempo.
Ahora Zammad también puede reflejar estructuras organizativas y administrativas extensas. Los derechos correspondientes son muy fáciles de otorgar.
El principal beneficio de esta nueva función se puede explicar fácilmente con un ejemplo sencillo: imagina que hay un equipo de RR. HH. y un equipo de TI dentro de la misma empresa, y ambos utilizan Zammad.
- El equipo de RR. HH. es cliente del equipo de TI
- El equipo de TI es cliente del equipo de RR. HH.
Lo cual causaría las siguientes situaciones:
- El equipo de RR. HH. no puede presentar ninguna solicitud de vacaciones, ya que son agentes en su propio grupo, pero no clientes: no pueden crear ningún ticket nuevo para RR. HH.
- El equipo de TI no puede crear solicitudes de soporte porque no son clientes de TI
- Nadie puede acceder a los artículos internos del otro equipo
Estas restricciones son ahora cosa del pasado, ya que los usuarios pueden ser tanto agentes como clientes.
Es tan fácil decirlo como hacerlo:
Ve a la gestión de usuarios de la sección de administración, donde ahora puedes otorgar a cualquier usuario derechos tanto de administrador como de cliente. Después, puedes decidir en qué grupo(s) se utilizan y ejecutan los derechos respectivos. ¡Listo, ya está!
Algunos usuarios veteranos de Zammad, incluyendo varios equipos que trabajan con Zammad, habían estado pidiendo reconstruir esta estructura de permisos. Y gracias a nuestros patrocinadores de funciones, ahora hemos cambiado la perspectiva y realineado las estructuras: el Hospital de la ciudad de Dornbirn y la EKHN (La Iglesia Protestante en Hesse y Nassau). 🎉🎉🎉
Después de las importantes auditorías de seguridad de Zammad 3.3, aprovechamos la oportunidad para profundizar un poco más nosotros mismos. Gracias al apoyo adicional de la comunidad, nos enorgullece informar que hemos identificado y solucionado dos vulnerabilidades más en Zammad.
Usuarios alojados (Hosted): Su instancia ya se ha actualizado automáticamente. No es necesaria ninguna acción por su parte.
Usuarios autoalojados (Self-hosted): Les recomendamos que actualicen sus instalaciones de inmediato.
En esta versión se han abordado los siguientes avisos de seguridad (Security Advisories).
-
Se recomienda encarecidamente actualizar la configuración de NGINX / Apache2 de acuerdo con ZAA-2020-18 Authentication bypass in SSO endpoint (CVE pendiente)
-
La versión de Ruby requerida cambió de 2.6.5 a 2.6.6 debido a las vulnerabilidades de seguridad CVE-2020-10663 y CVE-2020-10933
-
Debian 8 ha alcanzado su estado de fin de vida útil (EOL) y ya no se le proporcionarán paquetes con la próxima versión 3.6 de Zammad
-
La funcionalidad de SSO ahora debe activarse a través de Admin -> Seguridad -> Aplicaciones de terceros -> Autenticación vía SSO
-
Los endpoints de la API REST para añadir y eliminar etiquetas y enlaces han cambiado
Todas las mejoras se pueden encontrar en el registro de cambios (changelog).
Registro de cambios (2020-09-22)
Registro de cambios (2020-09-22)
La información sobre la actualización de una instalación de Zammad se puede encontrar aquí:
¡Tu equipo de Zammad!