
Opciones eficientes de inicio de sesión único (SSO)
¿Qué pasaría si hubiera una manera sencilla de iniciar sesión rápidamente en todos tus dispositivos y sistemas sin tener que recordar innumerables contraseñas? ¡Pues la hay! SAML, OpenID Connect y Shibboleth han sido creados exclusivamente con este fin, y ahora puedes usarlos en tu instancia de Zammad.
Artículo de blog relacionado:
Cómo el inicio de sesión único (SSO) asegura tu helpdesk y le ahorra tiempo a tu equipo
SAML
SAML (Security Assertion Markup Language) es un estándar abierto para la autenticación SSO (entre otras cosas). Los inicios de sesión se comparten entre múltiples proveedores de servicios y son administrados por un proveedor de identidad central (IdP).
En este caso, el proveedor de servicios es Zammad, y el IdP es un servicio de software que tú mismo alojas o al que estás suscrito (por ejemplo, Keycloak, Redhat SSO Server, ADFS u Okta).
Configuración
Para poder utilizar SAML en Zammad, sigue estos pasos:
- Añade Zammad como cliente/aplicación en tu IdP
- Configura el mapeo de atributos de usuario
(dirección de correo electrónico, nombre completo, nombre y apellidos) - Añade las instrucciones por IdP a Zammad
- Y por último, configura tu autenticación SAML en Zammad
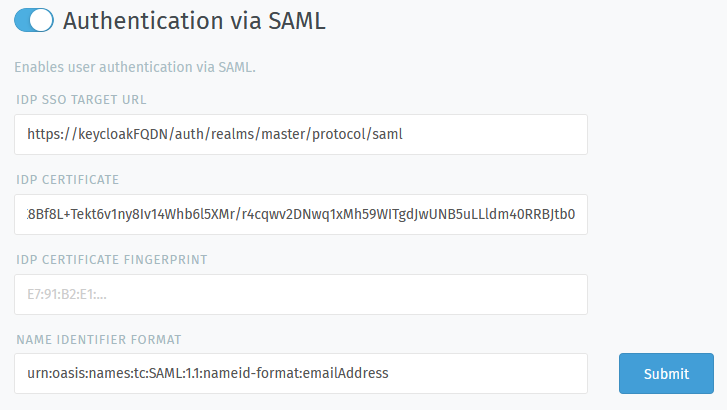
Para más detalles, consulta la Documentación de administrador.
OpenID Connect
A partir de Zammad 6.5, OpenID Connect se puede utilizar como método de inicio de sesión único (SSO), por ejemplo, a través de Keycloak o cualquier otro proveedor OpenID compatible.
En esta configuración, Zammad actúa como la parte de confianza (Relying Party o RP), mientras que el proveedor OpenID sirve como el servicio de identidad. Esto permite una gestión de usuarios centralizada y ofrece una experiencia de inicio de sesión fluida para todo tu equipo.
Beneficios:
- Inicio de sesión único (SSO) utilizando tu proveedor OpenID existente
- Autenticación unificada para todos los usuarios
- Cierre de sesión automático cuando finaliza la sesión
- Mayor seguridad y menor esfuerzo administrativo
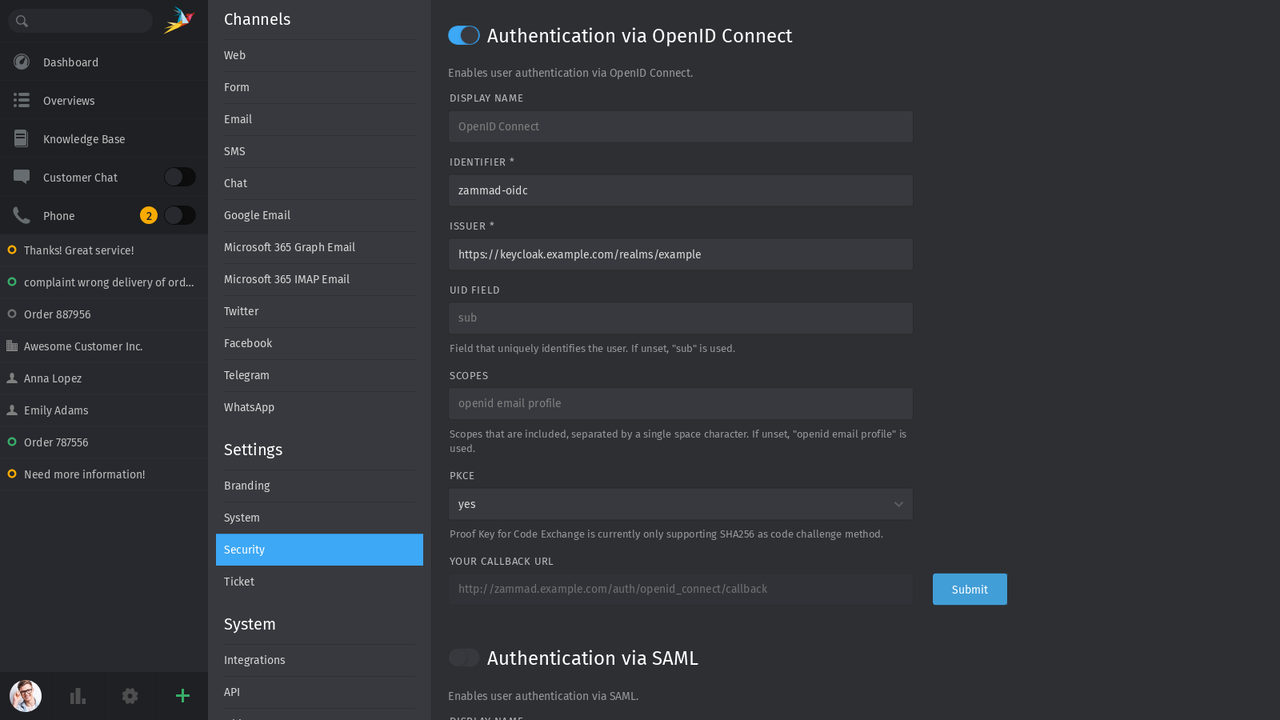
🛠️ Configuración de OpenID Connect en la documentación para administradores de Zammad
💛 Esta característica ha sido posible gracias al generoso apoyo de la Universidad de Ciencias Aplicadas de Ostfalia. ¡Gracias!
Shibboleth
Shibboleth ha sido un popular software de gestión de identidades de código abierto desde principios de los 2000. Si ya lo estás utilizando, puedes conectarlo a Zammad, de manera similar a SAML.
Simplemente configura Shibboleth para el IdP de Zammad e inicia la autenticación. Todavía no hay documentación al respecto, así que ¡avísanos si necesitas ayuda!