Zeitsparende Single-Sign-On Optionen
Was wäre, wenn es eine einfache Möglichkeit gäbe, sich schnell für alle Ihre Geräte und Systeme anzumelden, ohne sich unzählige Passwörter merken zu müssen? Tja, das gibt es! SAML, OpenID Connect und Shibboleth sind genau für diesen Zweck geschaffen worden – und Sie können sie für Ihre Zammad-Instanz verwenden.
Passend dazu Blogartikel:
So schützt Single Sign-On Ihren Helpdesk und spart Ihrem Team Zeit
SAML
SAML (Security Assertion Markup Language) ist ein offener Standard für die SSO-Authentifizierung (u.a.). Sign-Ins werden über mehrere Service-Provider verteilt und von einem zentralen Identity Provider (IdP) verwaltet.
In diesem Fall ist der Dienstanbieter Zammad, und der IdP ist ein Software-Dienst, den Sie entweder hosten oder abonnieren (z. B. Keycloak, Redhat SSO Server, ADFS oder Okta).
Einrichtung
Um SAML für Zammad zu verwenden, führen Sie die folgenden Schritte aus:
- Zammad als Client/App in Ihrem IdP hinzufügen
- Benutzerattribut-Zuordnung einrichten
(E-Mail-Adresse, vollständiger Name, Vorname und Nachname) - Hinzufügen von Per-IdP-Anweisungen zu Zammad
- Und schließlich konfigurieren Sie Ihre SAML-Authentifizierung in Zammad
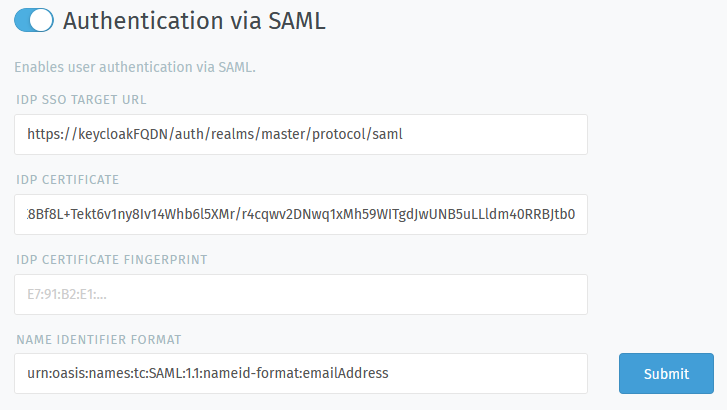
Weitere Details finden Sie in der Admin-Dokumentation.
OpenID Connect
Mit Zammad 6.5 lässt sich OpenID Connect als Single-Sign-On (SSO)-Methode integrieren – zum Beispiel über Keycloak oder andere kompatible OpenID-Provider.
Zammad übernimmt dabei die Rolle der sogenannten Relying Party (RP), während der OpenID-Provider als Identitätsdienst fungiert. Das ermöglicht eine zentrale Benutzerverwaltung und sorgt für ein reibungsloses Login-Erlebnis im gesamten Team.
Vorteile:
- Single Sign-On über bestehenden OpenID-Provider
- Einheitliche Authentifizierung für alle Nutzer:innen
- Automatischer Logout bei Session-Ende
- Mehr Sicherheit und weniger administrativer Aufwand
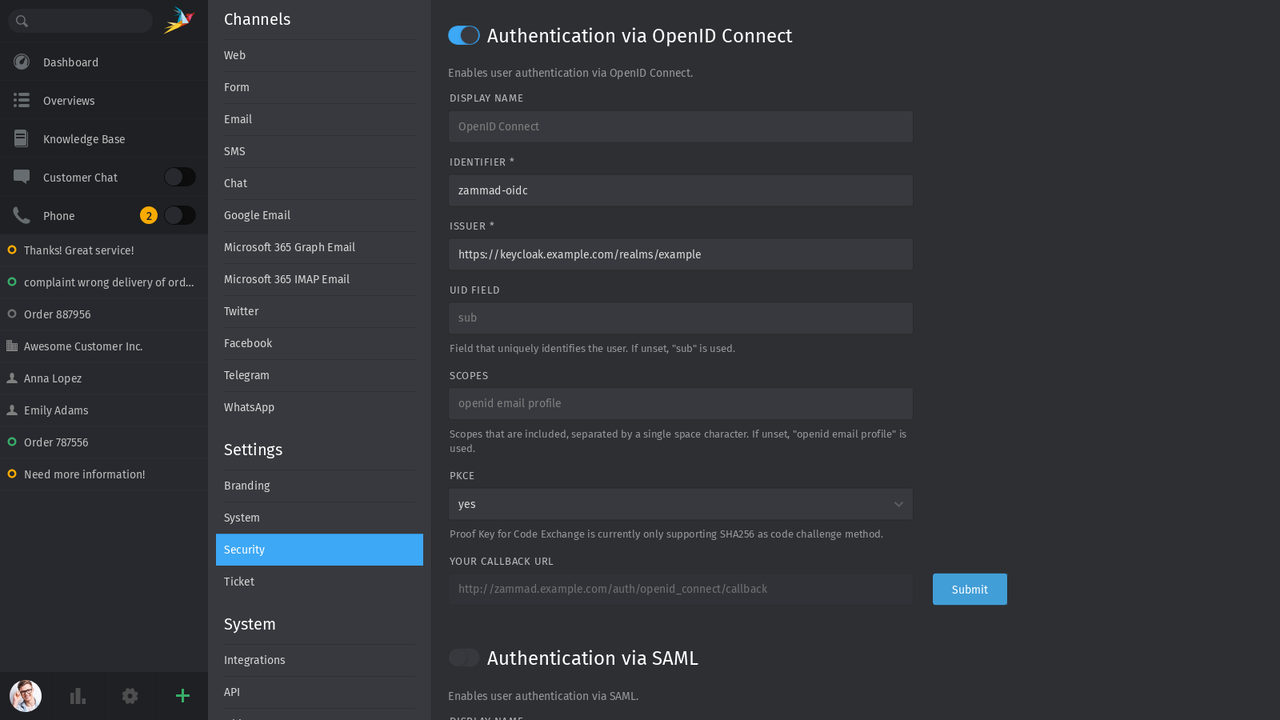
🛠️ Zur Admin Dokumentation über OpenID Connect in Zammad
💛 Dieses Feature wurde durch die Ostfalia Hochschule für angewandte Wissenschaften ermöglicht – vielen Dank für die Unterstützung!
Shibboleth
Shibboleth ist seit den frühen 2000er Jahren eine beliebte Open-Source-Identitätsmanagement-Software. Wenn Sie sie bereits verwenden, können Sie sie ähnlich wie SAML mit Zammad verbinden.
Konfigurieren Sie einfach Shibboleth für den Zammad IdP und initiieren Sie die Authentifizierung. Es gibt noch keine Dokumentation dafür, also lassen Sie es uns einfach wissen, wenn Sie Hilfe benötigen!