Muchas pequeñas y medianas empresas creen que una gestión de vulnerabilidades sólida solo está al alcance de grandes corporaciones con presupuestos de seguridad considerables. Sin embargo, nada más lejos de la realidad. William Weber, un analista de seguridad de la información especializado en gestión de vulnerabilidades, desafió recientemente esta suposición creando un flujo de trabajo de gestión de vulnerabilidades totalmente automatizado utilizando únicamente herramientas de código abierto. El resultado habla por sí mismo.

De qué trata esta publicación
- Por qué la gestión de vulnerabilidades es importante para todas las organizaciones
- Cómo el código abierto aporta seguridad de nivel empresarial a las pymes
- Un flujo de trabajo del mundo real usando Greenbone, n8n, Zammad y Discord
- Conocimientos prácticos derivados de la creación y ejecución del sistema
Por qué es importante la gestión de vulnerabilidades
Ningún entorno informático es inmune a las vulnerabilidades. Las aplicaciones obsoletas, los sistemas sin parches y las integraciones de terceros inseguras pueden exponer una red a posibles amenazas. Incluso una actualización omitida o un error de configuración menor pueden dar a los atacantes la oportunidad de explotar las debilidades.
Para las pequeñas y medianas empresas, una sola brecha de seguridad puede causar la suficiente interrupción como para provocar tiempos de inactividad operativa, pérdida de datos, problemas de cumplimiento normativo o daños en la reputación a largo plazo. Por eso considero la gestión de vulnerabilidades como un escudo proactivo en lugar de una solución reactiva. La automatización, la trazabilidad y la velocidad son cruciales para la detección temprana de vulnerabilidades, la asignación de responsabilidades y la resolución eficiente de problemas con total transparencia en cada paso.
La ventaja del código abierto
Las soluciones tradicionales de gestión de vulnerabilidades a menudo conllevan condiciones de licencia complejas, altos costes y una curva de aprendizaje pronunciada. Sin embargo, muchas de las herramientas más flexibles y potentes de hoy en día son de código abierto. Estas herramientas son mantenidas por comunidades activas y son adecuadas para organizaciones de cualquier tamaño.
De hecho, el código abierto hace mucho más que simplemente ahorrar costes. Para mí, es una opción estratégica que permite la autonomía. Los equipos pueden adaptar los flujos de trabajo de su centro de operaciones de seguridad (SOC) a medida que el negocio evoluciona sin estar atados al ecosistema de un proveedor ni tener que comprometer la funcionalidad.
💡 ¿Por qué es importante el código abierto en Zammad?
Zammad se enorgullece de ser de código abierto, y siempre lo será. Esto significa total transparencia, un desarrollo impulsado por la comunidad y la libertad de adaptar el software a sus necesidades. Sin dependencia tecnológica de un proveedor. Sin costes ocultos. Solo una plataforma de helpdesk que crece con usted.
La arquitectura: Cuatro herramientas trabajando en armonía
En mi configuración, todo el flujo de trabajo de gestión de vulnerabilidades funciona con software de código abierto. Cada herramienta desempeña un papel específico, que va desde la detección y automatización hasta la creación de tickets y alertas.
Los componentes principales incluyen:
- Greenbone/OpenVAS para el escaneo de vulnerabilidades
- n8n para la automatización del flujo de trabajo
- Zammad para la creación de tickets
- Discord para las notificaciones del equipo
Al mantener la arquitectura modular y ligera, es posible realizar modificaciones fácilmente más adelante. Futuras extensiones, como cuadros de mando, integraciones de inventario de activos o feeds de inteligencia de amenazas externas, se pueden añadir según sea necesario.
Cómo funciona: un desglose paso a paso
En el corazón de esta solución se encuentra un autómata modular, orquestado a través de n8n y vinculado con las mejores herramientas de código abierto de su clase. A continuación, ofrecemos una visión interna de cómo funciona en la práctica el flujo de un extremo a otro:
1. Escaneo de vulnerabilidades con Greenbone/OpenVAS
El proceso comienza con Greenbone/OpenVAS, un escáner de código abierto bien consolidado que supervisa los activos de la red. Cada escaneo devuelve un informe CSV completo, que incluye identificadores CVE, puntuaciones de gravedad (CVSS), hosts afectados y estrategias de mitigación recomendadas.
2. Procesamiento automatizado y filtrado con n8n
En lugar de gestionar estos informes de forma manual, la automatización toma el control. OpenVAS exporta su escaneo como un CSV, que es analizado por un script de Python dedicado que actúa como proxy. Este script transforma el CSV en un JSON, que luego se envía a través de un webhook a n8n, donde comienza la verdadera orquestación.
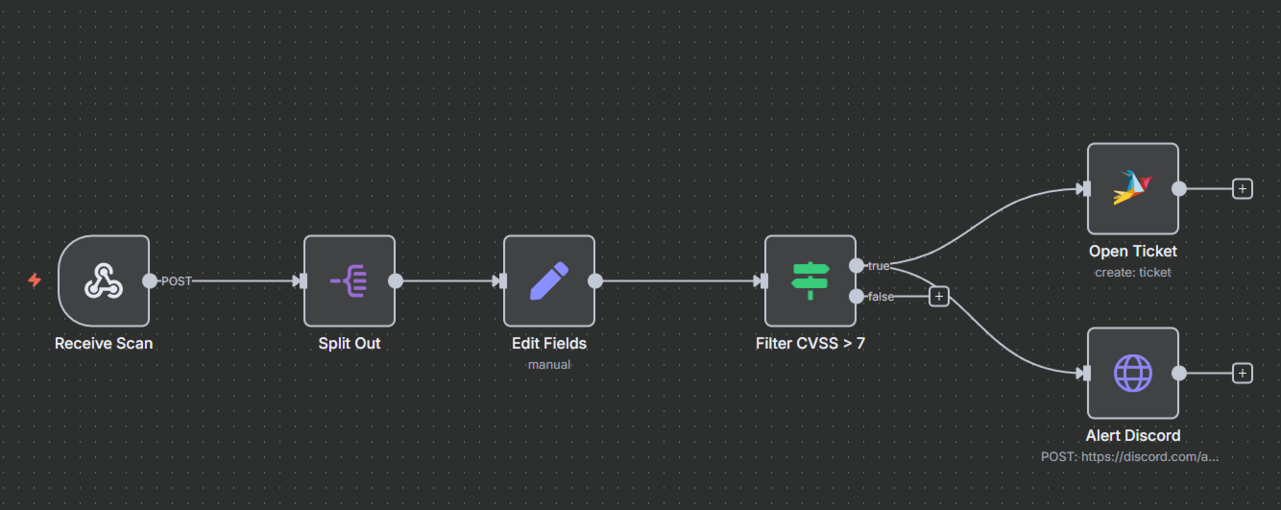
Dentro de n8n, el flujo de trabajo sigue una secuencia eficiente:
-
Disparador Webhook: Tan pronto como llega el informe, el nodo del webhook actúa como punto de entrada, poniendo en marcha todo el proceso.
-
División y mapeo de campos: Los datos brutos se dividen en vulnerabilidades individuales para garantizar que cada una se trate como un elemento del flujo de trabajo por separado. A continuación, el nodo "Set" extrae y mapea los campos esenciales. Este paso estandariza los datos y hace que la gestión de campos sea resistente a los cambios en los formatos de los informes.
-
Filtrado por criticidad: un nodo de filtro dedicado evalúa la puntuación CVSS de cada vulnerabilidad y permite que solo procedan aquellas que superen un umbral definido (p. ej., >7). Esto garantiza que solo los problemas de alto riesgo exijan la atención de los analistas y desencadenen acciones de seguimiento.
-
Generación de mensajes estandarizados: Con datos limpios y filtrados, el flujo de trabajo genera resúmenes legibles y estructurados para todos los pasos posteriores.
3. Creación automática de tickets en Zammad
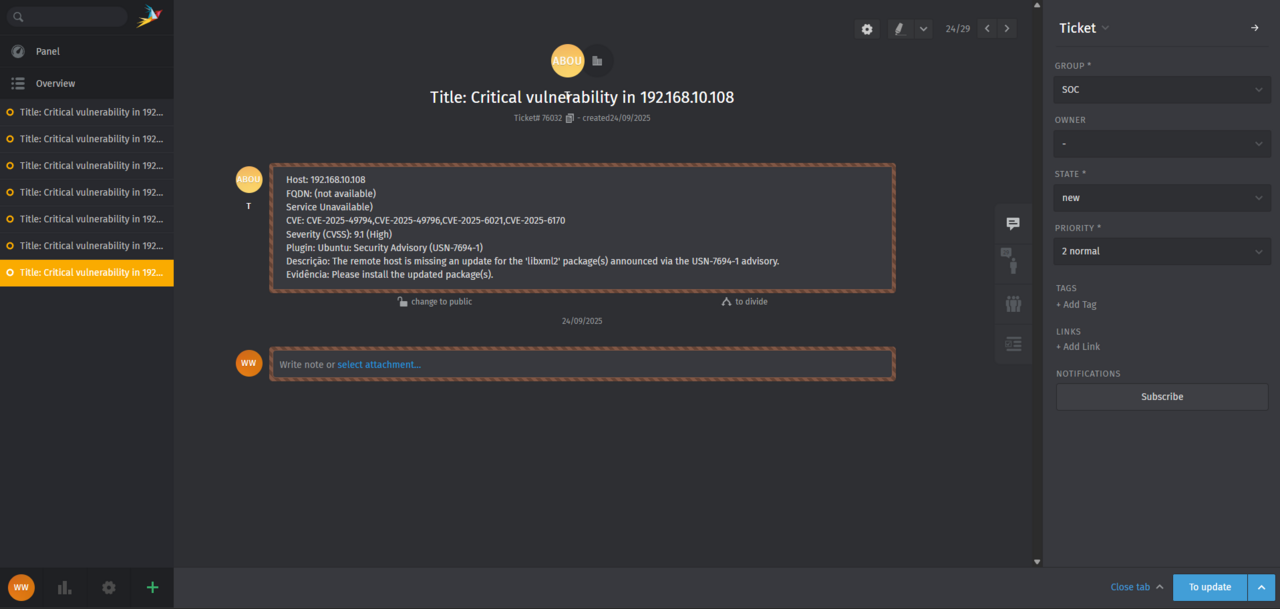
La automatización activa de manera instantánea la creación de tickets en Zammad para cada vulnerabilidad que pasa el filtro de gravedad. Cada ticket contiene todos los detalles críticos que necesita un analista.
Este proceso elimina los errores de introducción manual y garantiza un seguimiento constante. Las flexibles funciones de asignación por etiquetas, disparadores y grupo de Zammad facilitan la priorización, el seguimiento y la escalada de tickets en función de los requisitos comerciales.
El contenido del cuerpo está formateado con saltos de línea y Markdown básico para que los tickets sean legibles y directamente procesables, lo que ayuda a los analistas a comprender rápidamente el problema en cuestión.
4. Alertas del SOC en tiempo real a través de Discord
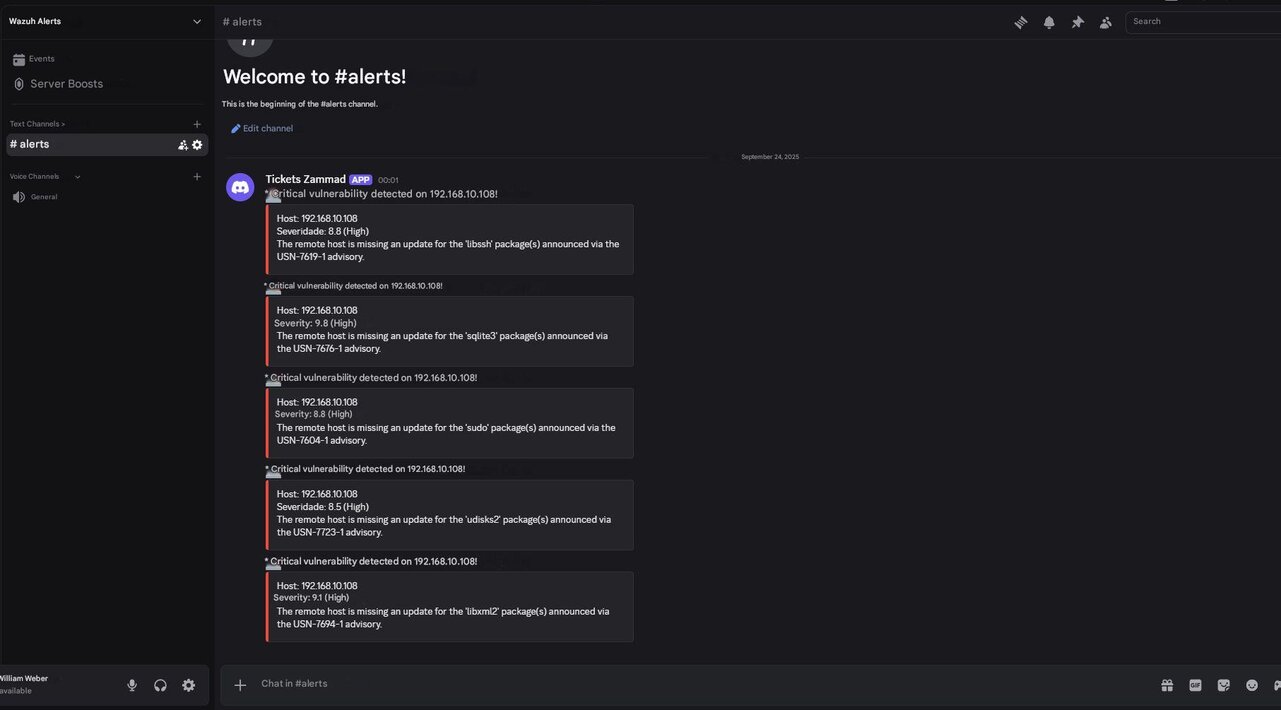
El conocimiento en tiempo real es fundamental en entornos informáticos dinámicos. Tan pronto como se genera un ticket, se envía una notificación de Discord al canal del equipo del SOC mediante webhooks.
Estas alertas utilizan mensajes incrustados estructurados en Markdown y codificados por colores, lo que garantiza que los riesgos de alta prioridad no pasen desapercibidos e impulsa una acción inmediata.
Resultados medibles e impacto en el mundo real
El resultado es un flujo de trabajo de gestión de vulnerabilidades simplificado y completamente automatizado que mejora drásticamente la velocidad y la claridad. Lo que antes llevaba horas, ahora sucede en segundos. Las vulnerabilidades críticas se detectan, se clasifican y se escalan de manera automática. Los tickets estandarizados de Zammad proporcionan a los analistas del SOC toda la información necesaria por adelantado, y las alertas de Discord en tiempo real aseguran que los problemas de alta gravedad reciban atención inmediata.
Cada paso es trazable, desde la detección hasta la resolución, creando un registro de auditoría fiable que respalda el cumplimiento normativo y la mejora continua.
Al no tener costes de licencia ni depender de un proveedor, esta configuración también resulta rentable. Las herramientas de código abierto y autoalojadas hacen que los procesos de nivel empresarial sean accesibles, escalables y asequibles para equipos pequeños y medianos.
Próximos pasos: Escalar y hacer avanzar el flujo de trabajo
El sistema ya sienta unas bases sólidas, pero hay mucho margen de expansión, por ejemplo:
-
Deduplicación de tickets: Agregar un paso para comprobar si hay tickets existentes en Zammad según el CVE y la IP evitaría los duplicados y en su lugar agregaría actualizaciones, mejorando la relación señal-ruido para los analistas.
-
Enriquecimiento externo: Incorporar API de inteligencia de amenazas en vivo (como Catálogo de vulnerabilidades explotadas conocidas de CISA después de filtrar, lo que permite al equipo priorizar amenazas verdaderamente activas.
-
Métricas y cuadros de mando: Integrar con una plataforma como Grafana, utilizando los datos de OpenVAS y Zammad, para visualizar las métricas de mitigación (p. ej., el tiempo medio de reparación, vulnerabilidades abiertas por gravedad).
-
Automatización de mitigación: Para problemas recurrentes y de bajo riesgo, activar automáticamente los manuales de estrategias (p. ej., mediante Ansible) para parchear vulnerabilidades sin intervención humana.
Cómo empezar
Si está buscando crear un flujo de trabajo similar, mi consejo es que empiece de forma sencilla y se expanda gradualmente. En primer lugar, conecte su escáner de vulnerabilidades, su sistema de tickets y el canal de mensajería del equipo. Luego, a medida que crezcan sus necesidades, agregue funciones de filtrado, notificaciones y una transformación de datos más sofisticada.
El uso de todas estas herramientas es gratuito, además están bien documentadas y respaldadas por comunidades activas. No tiene que alcanzar la perfección desde el primer día. Simplemente, dé el primer paso.
Si ya está usando Zammad, dispone de la base perfecta para integrar todas las piezas.
Acerca del autor
William Weber es un profesional de seguridad de la información con amplia experiencia en gestión de vulnerabilidades, respuesta a incidentes y monitorización SIEM. Trabaja en el desarrollo e implementación de políticas de seguridad, análisis de riesgos y gestión de identidad y accesos, ayudando a las organizaciones a proteger activos críticos y cumplir con los requisitos normativos.
William también es un apasionado defensor de las tecnologías de código abierto y su papel a la hora de empoderar a los equipos de seguridad. Disfruta creando flujos de trabajo de seguridad prácticos y escalables que alineen los esfuerzos de ciberseguridad con los objetivos comerciales.
Si desea conectarse con William o seguir su trabajo, visite su perfil de LinkedIn en: https://www.linkedin.com/in/william-weber-19289390/